Verifikation & Validierung
Sicherheitskritische Systeme müssen nicht nur korrekt entwickelt werden – es muss auch nachvollziehbar gezeigt werden, dass sie ihre Anforderungen erfüllen und unter den vorgesehenen Einsatzbedingungen zuverlässig und sicher funktionieren.
Wir entwickeln Verifikations- und Validierungsstrategien, Testkonzepte und Prüfmethoden und setzen diese auf unterschiedlichen Integrationsstufen um – von Software und Simulation über Hardware-in-the-Loop bis zum realen Gesamtsystem. Dafür verfügen wir über eigene Simulations-, Test- und Versuchsinfrastruktur sowie Versuchsträger unterschiedlicher Grössen.
Unser Ziel ist eine durchgängige und möglichst effiziente Absicherung: Funktionen werden früh und reproduzierbar getestet und anschliessend schrittweise auf realer Hardware und am Gesamtsystem validiert.
Typische Fragestellungen
- Welche Verifikations- und Validierungsstrategie ist für das System und seine Sicherheitsanforderungen geeignet?
- Welche Anforderungen sollen auf Software-, Hardware-, Subsystem- oder Gesamtsystemebene nachgewiesen werden?
- Welche Tests können virtuell durchgeführt werden und für welche Fragestellungen ist reale Hardware oder das vollständige System erforderlich?
- Wie lassen sich Fehler, Grenzfälle und kritische Betriebsbedingungen kontrolliert und reproduzierbar testen?
- Wie können Testabläufe automatisiert und grosse Mengen von Testfällen effizient ausgewertet werden?
- Wie lassen sich Testergebnisse zu einer belastbaren Evidenz für Safety, Zulassung und technische Nachweisführung zusammenführen?
Unser Vorgehen
Verifikation und Validierung planen wir entlang der Systementwicklung. Je nach Projekt kombinieren wir unterschiedliche Testmethoden und Integrationsstufen zu einer geeigneten V&V-Strategie.
- Nachweisziele definieren
Aus Anforderungen, Systemarchitektur, Sicherheitsanforderungen und regulatorischem Kontext bestimmen wir, welche Eigenschaften und Funktionen nachgewiesen werden müssen und welche Evidenz dafür erforderlich ist. - V&V-Strategie entwickeln
Wir legen fest, auf welcher Integrationsstufe eine Anforderung am sinnvollsten geprüft werden kann. Dabei kombinieren wir beispielsweise Softwaretests, Simulation, Hardware-in-the-Loop, Subsystemtests und Versuche am realen Gesamtsystem. - Testfälle und Testumgebungen entwickeln
Wir entwickeln funktionale Tests sowie gezielte Prüfungen von Fehlerzuständen, Grenzbereichen und sicherheitskritischen Situationen. Dafür realisieren wir bei Bedarf eigene Testsoftware, Testhardware und automatisierte Testumgebungen. - Tests durchführen und automatisieren
Testabläufe werden möglichst reproduzierbar gestaltet und bei umfangreichen Testreihen automatisiert. So lassen sich Varianten, Softwarestände und Systemkonfigurationen systematisch vergleichen. - Ergebnisse auswerten und Nachweise erstellen
Die Testergebnisse werden den ursprünglichen Anforderungen und Nachweiszielen zugeordnet. Abweichungen werden analysiert und bei Bedarf in Entwicklung, Systemarchitektur oder weitere Testaktivitäten zurückgeführt.
Vom virtuellen Test zum realen System
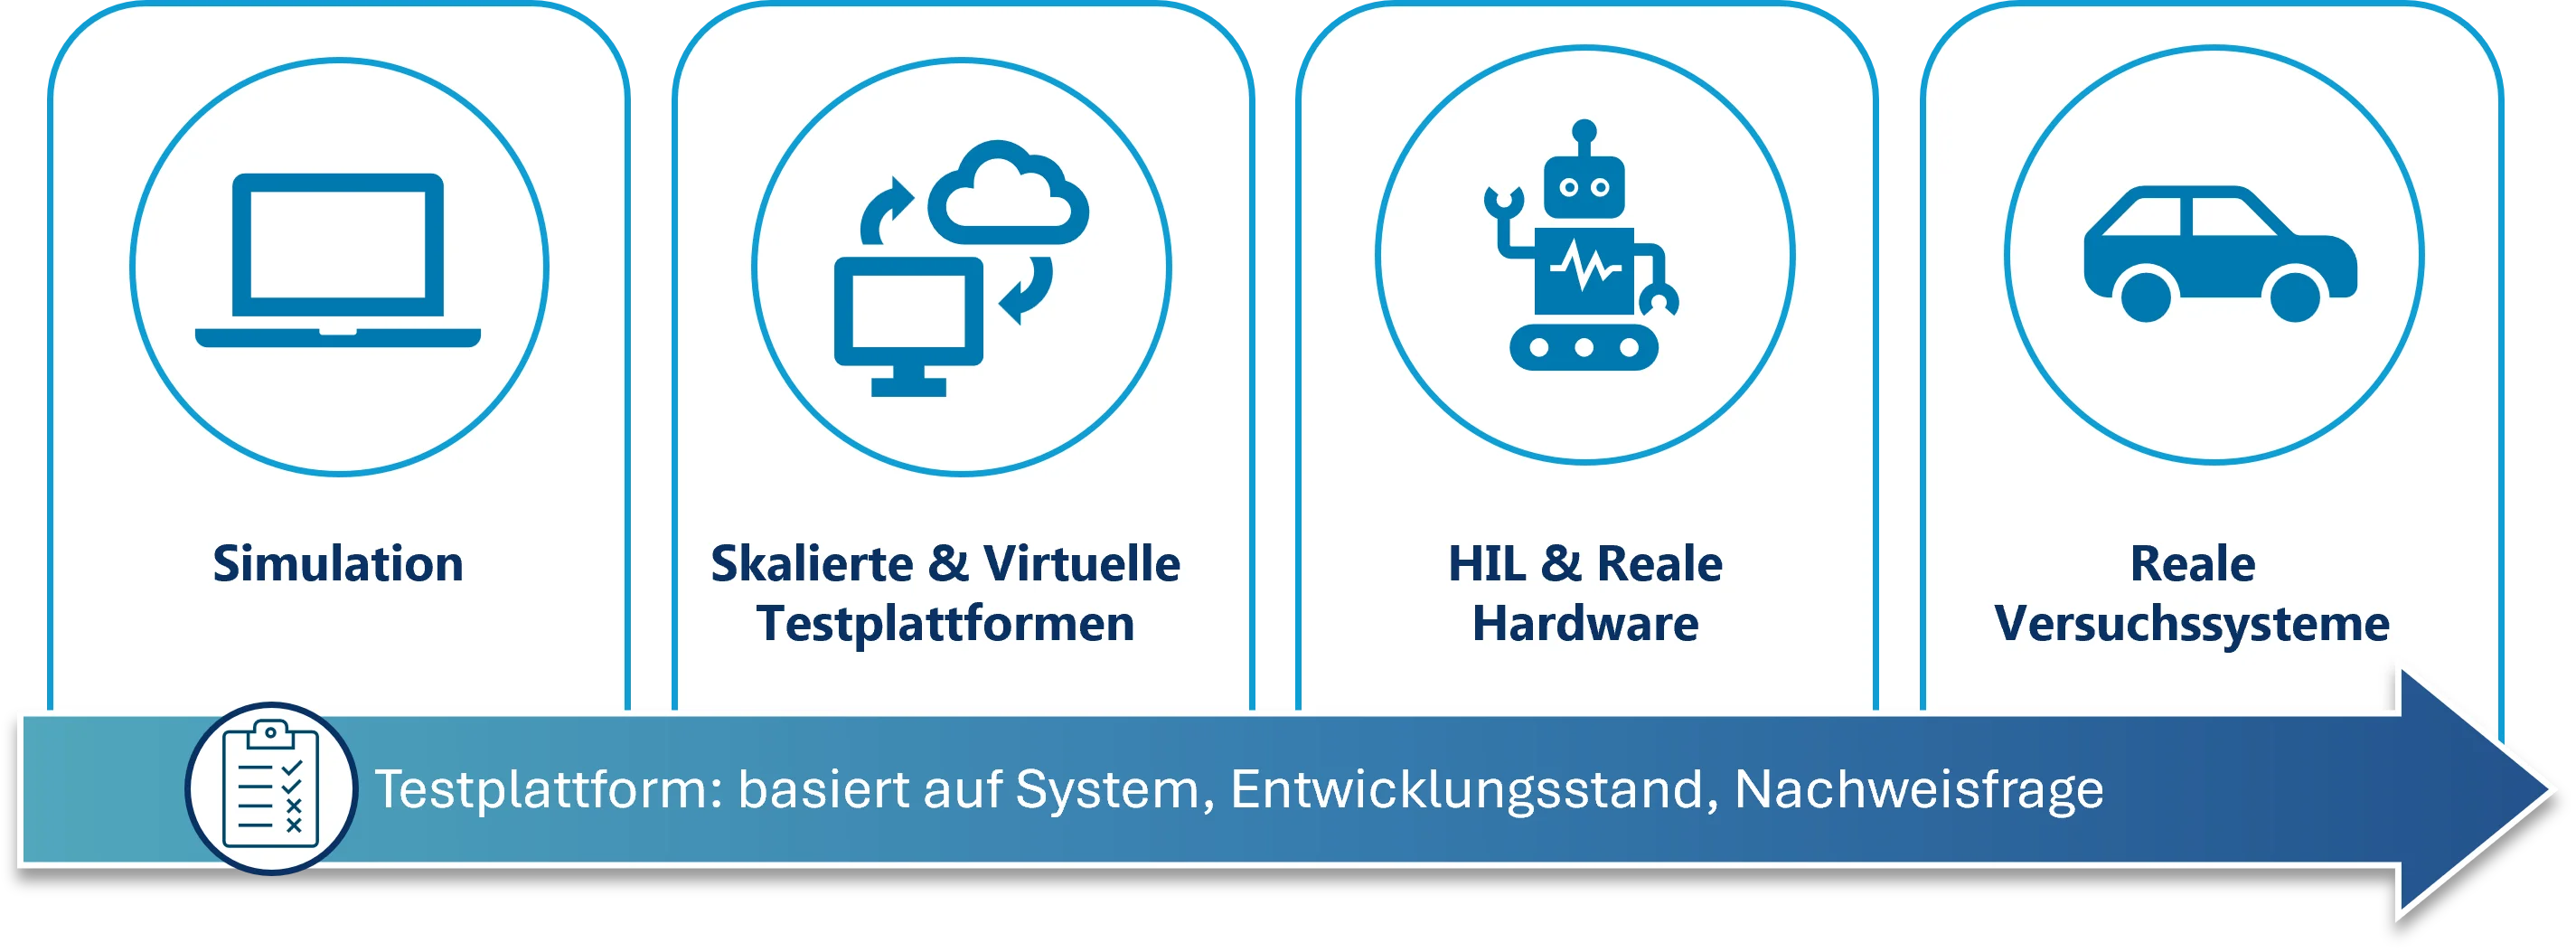
Wir kombinieren virtuelle und physische Testmethoden abhängig von der jeweiligen Fragestellung:
- Software & Modelle
→ frühe Funktionsprüfung und automatisierte Tests - Simulation
→ reproduzierbare System-, Umwelt- und Sensortests - Hardware-in-the-Loop
→ reale Hardware mit simulierten System- und Umgebungssignalen - Skalierte Versuchssysteme
→ frühe Erprobung von Funktionen auf realer Hardware - Fahrsimulator und weitere Testplattformen
→ kontrollierte Untersuchung komplexer System- und Interaktionssituationen - Reale Versuchssysteme
→ Validierung unter tatsächlichen Einsatzbedingungen
Dadurch können kritische Situationen zunächst kontrolliert untersucht und anschliessend gezielt auf realen Systemen validiert werden.
Software-, Hardware- und Systemtests
Unsere V&V-Kompetenz umfasst nicht nur den Test des fertigen Gesamtsystems. Wir prüfen Funktionen bereits auf tieferen Integrationsstufen und kombinieren unterschiedliche Formen von Evidenz.
Je nach Projekt setzen wir unter anderem ein:
- Reviews und statische Analysen
- Unit- und Komponententests
- automatisierte Softwaretests
- Testgenerierung und Regressionstests
- Software-in-the-Loop
- Hardware-in-the-Loop
- Schnittstellen- und Integrationstests
- Fehlereinprägung
- System- und Akzeptanztests
- Versuche unter realen Einsatzbedingungen
Dadurch lassen sich Fehler möglichst früh erkennen und gleichzeitig sicherheitsrelevante Funktionen bis auf Gesamtsystemebene nachweisen.
Verifikation, Validierung und Safety
Die V&V-Strategie wird bei sicherheitskritischen Systemen eng mit den Sicherheitsanforderungen abgestimmt. Besonders relevante Funktionen, Annahmen und Fehlerfälle aus der Risikoanalyse werden gezielt durch geeignete Analysen und Tests adressiert.
Die Verifikation zeigt dabei, ob definierte Anforderungen korrekt umgesetzt wurden. Die Validierung betrachtet zusätzlich, ob das System unter den tatsächlichen Einsatzbedingungen die vorgesehene Funktion und das erwartete Systemverhalten erreicht.
So entsteht eine nachvollziehbare Verbindung zwischen Anforderungen, Systementwicklung, Safety und Testevidenz.
Ausgewählte Projekte
- SALVE – Safe and Automated Logistics Vehicles for all-weather hilly outdoor Environments
Entwicklung sicherer autonomer Logistikfahrzeuge für unebene Aussengelände und anspruchsvolle Witterungsbedingungen wie Regen, Schnee, Nebel und Blendung.
Anwendungsbereiche: Automatisierte Mobilität, Service-Robotik
Kompetenzen: Systemkonzept, Architektur & Implementierung, Verifikation & Validierung, Safe AI & vertrauenswürdige Autonomie
- VRAIL – Verification and Validation Framework for Safe Railway AI Systems Across Their Lifecycle
Entwicklung eines V&V- und Assurance-Frameworks für sichere und zulassungsfähige KI-basierte Funktionen im Bahnbereich.
Anwendungsbereiche: Automatisierte Mobilität
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung, Safe AI & vertrauenswürdige Autonomie
- Simulation Tool for Autonomous Railway Systems
Entwicklung eines Simulationstools mit Umwelt- und Fahrzeugdynamikmodellen zur Untersuchung kritischer Szenarien und zur Validierung automatisierter Bahnsysteme.
Anwendungsbereiche: Automatisierte Mobilität
Kompetenzen: Verifikation & Validierung, Szenarien & Simulation
- iamo Furttal – Intelligente Automatisierte Mobilität
Untersuchung und Erprobung automatisierter Mobilität im realen Verkehr mit Fokus auf die objektive und subjektive Sicherheit im Betrieb.
Anwendungsbereiche: Automatisierte Mobilität
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung, Safety-in-Operation
- Mitentwicklung eines Sicherheitssystems für Drohnen
Entwicklung des UAS-Sicherheitssystems HORUS inklusive Systemarchitektur, Sicherheitskonzept und sicherheitsgerichteter Softwarearchitektur.
Anwendungsbereiche: Service-Robotik
Kompetenzen: Systemkonzept, Architektur & Implementierung, Risikoanalyse & Safety Engineering, Verifikation & Validierung
- Innovative and Challenging Verification Environments for AI-enabled Autonomous Systems
Entwicklung adaptiver und herausfordernder Testumgebungen mit Artificial Life, LLMs und Diffusionsmodellen zur Absicherung autonomer KI-Systeme.
Anwendungsbereiche: Automatisierte Mobilität, Service-Robotik
Kompetenzen: Verifikation & Validierung, Szenarien & Simulation, Safe AI & vertrauenswürdige Autonomie
- certAInty – A Certification Scheme for AI systems
Entwicklung eines Zertifizierungsschemas mit Anforderungen, Kriterien und technischen Prüfmethoden für vertrauenswürdige ML-basierte Systeme.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung, Safe AI & vertrauenswürdige Autonomie
- IEEE CertifAIEd Assessor Training
Aufbau und Durchführung eines Assessor-Programms zur unabhängigen Bewertung ethischer und vertrauenswürdiger autonomer intelligenter Systeme.
Kompetenzen: Verifikation & Validierung, Safe AI & vertrauenswürdige Autonomie
- Formal Analysis of Accidents
Verbindung formaler Unfallanalyse mit dem systemtheoretischen STAMP-Ansatz zur strukturierten Analyse komplexer Unfallursachen.
Anwendungsbereiche: Automatisierte Mobilität
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung
- Machine Protection and Autonomous Predictive Interlock System
Entwicklung und Absicherung von Schutzsystemen für die European Spallation Source sowie Erweiterung um KI-basierte Verfahren zur frühzeitigen Erkennung kritischer Anlagenzustände.
Anwendungsbereiche: Maschinen, Grossanlagen
Kompetenzen: Systemkonzept, Architektur & Implementierung, Verifikation & Validierung, Safe AI & vertrauenswürdige Autonomie
- Personal Safety Systems der European Spallation Source
Funktionale Sicherheitsbewertung des Personenschutzsystems der European Spallation Source zum Schutz vor ionisierender und elektromagnetischer Strahlung.
Anwendungsbereiche: Grossanlagen
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung
- Personnel Safety System (PSS) der European Spallation Source
Unabhängige Functional-Safety-Assessments des ESS-Personenschutzsystems auf Basis von IEC 61508 und IEC 61511.
Anwendungsbereiche: Grossanlagen
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung
- Fast Beam Interlocking System - European Spallation Source
Entwicklung eines ultraschnellen, verteilten FPGA-basierten Interlock-Systems zum Schutz der Grossforschungsanlage European Spallation Source.
Anwendungsbereiche: Maschinen, Grossanlagen
Kompetenzen: Systemkonzept, Architektur & Implementierung, Verifikation & Validierung
- Softwarezuverlässigkeit und Dynamic Flowgraph Modelling
Untersuchung von Softwarezuverlässigkeitsmodellen und Dynamic Flowgraph Modelling für sicherheitsrelevante Systeme im Kernkraftwerk.
Anwendungsbereiche: Grossanlagen
Kompetenzen: Risikoanalyse & Safety Engineering, Verifikation & Validierung
- RADIM – Rad Dose and Image Qual Monitoring
Entwicklung neuer Methoden und Tools für das Monitoring und die Optimierung von Strahlendosis und Bildqualität in der medizinischen Bildgebung.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Verifikation & Validierung, Szenarien & Simulation, Safety-in-Operation
- PHARAO – Phantom- and modelbased Optimization of Radiological Procedures
Entwicklung von Messmethoden, Phantomen und Auswerteverfahren zur Qualitätssicherung und Optimierung medizinischer Bildgebung bei möglichst geringer Strahlenexposition.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Verifikation & Validierung, Szenarien & Simulation
- OptiRad
Entwicklung von Phantomen, Algorithmen und modellbasierten Verfahren zur Optimierung klinischer CT-Protokolle hinsichtlich Bildqualität und Strahlendosis.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Verifikation & Validierung, Szenarien & Simulation
- Phantom- and Model-based Optimisation of Medical Imaging Modalities
Entwicklung physischer und numerischer Phantome sowie Algorithmen zur quantitativen Bewertung und Optimierung von CT-Bildqualität und Strahlenexposition.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Verifikation & Validierung, Szenarien & Simulation
- Advanced Electronic Personal Dosemeter
Entwicklung eines elektronischen Personendosimeters zur zuverlässigen Messung gepulster Strahlung, wie sie beispielsweise in der Computertomographie auftritt.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Systemkonzept, Architektur & Implementierung, Verifikation & Validierung
- A New Diagnostic Tool for Skin Cancer Detection
Weiterentwicklung eines thermografiebasierten Diagnosegeräts zur objektiven Charakterisierung von Hauttumoren und Vorbereitung auf die medizinische Zertifizierung.
Anwendungsbereiche: Medizinsysteme
Kompetenzen: Systemkonzept, Architektur & Implementierung, Verifikation & Validierung
Anwendungsbereiche
Diese Kompetenz setzen wir in unterschiedlichen sicherheitskritischen Anwendungsbereichen ein:
Zusammenarbeit
Sie entwickeln oder betreiben ein sicherheitskritisches System und suchen einen aF&E-Partner?